CybersécuritéCloud et serveursProtection des données et cookiesPrestataire et contratChangement et migration11 min temps de lecture14 702 caractères2 164 mots
Sécurité du cloud : qui est responsable de quoi, et que demander à votre fournisseur
Sécurité du cloud : répartition des responsabilités, contrat de sous-traitance, transferts vers les États-Unis, LSI et 10 questions à poser avant de signer.
« Le cloud est-il sûr ? » revient dans chaque projet de migration vers le cloud — et c'est la mauvaise question. Les grands fournisseurs protègent mieux leur infrastructure que ne le feraient la plupart des entreprises dans leur propre salle serveur. Mais la sécurité du cloud n'est pas une caractéristique du fournisseur — c'est le résultat d'une répartition du travail entre lui et vous, et une partie reste toujours de votre côté, quoi que vous payiez.
Cet article répond à la question qu'il vaut mieux poser à la place : de quoi le fournisseur répond, de quoi vous répondez, et comment le vérifier avant de signer — à partir de ce que les fournisseurs écrivent eux-mêmes, du texte des lois applicables et des règles qui encadrent, en 2026, les fournisseurs cloud en Suisse.
La sécurité du cloud est une question de répartition des responsabilités
Tous les grands fournisseurs décrivent la sécurité avec le même modèle — le modèle de responsabilité partagée. AWS le résume ainsi : « Security and Compliance is a shared responsibility between AWS and the customer » (« la sécurité et la conformité sont une responsabilité partagée entre AWS et le client », traduction libre). AWS distingue security of the cloud — l'infrastructure, sa responsabilité — de security in the cloud — ce que le client y installe (la page française d'AWS brouille cette distinction, traduisant les deux par « sécurité dans le cloud » ; nous gardons donc les termes anglais) (AWS). Microsoft précise que la répartition change selon que la charge tourne en SaaS, PaaS, IaaS ou dans votre propre centre de données (Microsoft Learn).
Les deux descriptions aboutissent à la même règle, qui structure le reste de cet article :
- le fournisseur répond des centres de données physiques, du matériel, du réseau et — plus le modèle monte — de couches supplémentaires : système d'exploitation, plateforme, application elle-même ;
- le client répond toujours de ses propres données, des comptes utilisateurs et de qui a accès à quoi. En IaaS, s'y ajoutent le système d'exploitation et tout ce qui y est installé.
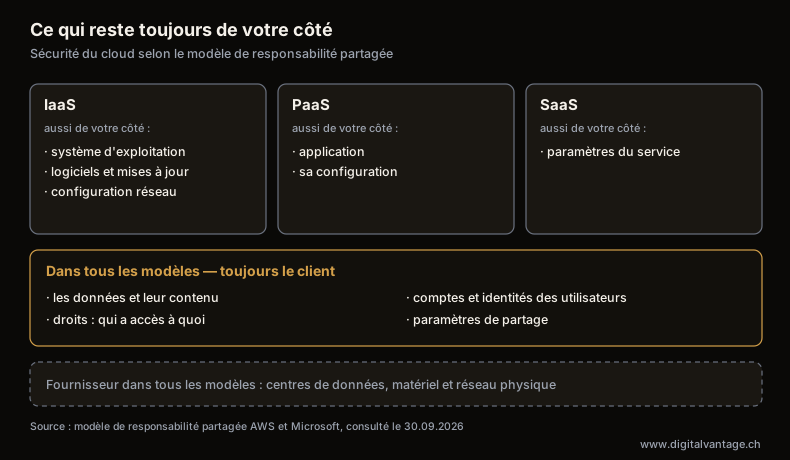
Ce qui reste toujours de votre côté
Analyse propre d'après les modèles de responsabilité partagée d'AWS et de Microsoft, consulté le 30 septembre 2026
Description du graphique
Schéma de répartition des responsabilités pour la sécurité dans le cloud. Fournisseur, dans tous les modèles : centres de données, matériel, réseau. IaaS : le client répond en plus du système d'exploitation et des logiciels. PaaS : le fournisseur prend en charge le système et la plateforme, le client l'application. SaaS : le fournisseur répond aussi de l'application. Toujours côté client : données, comptes, droits d'accès, réglages.
Cette dernière ligne a des conséquences qu'on oublie facilement. L'infrastructure la mieux protégée ne sert à rien si un employé a un mot de passe faible sans second facteur, si le compte d'un ancien employé fonctionne encore, ou si un dossier client est partagé avec « n'importe qui possédant le lien ». Ce sont des réglages côté client — et c'est là que commencent la plupart des problèmes des petites entreprises. Comment sécuriser boîtes mail, comptes et accès fait l'objet de notre article sur la protection des données de l'entreprise.
Même les grands fournisseurs tombent en panne
La deuxième illusion : puisque le fournisseur est grand, son service fonctionne toujours. Deux incidents célèbres de l'histoire d'AWS montrent pourquoi la disponibilité se planifie et ne se présume pas.
La panne S3, 28 février 2017. Pendant plusieurs heures, le service de stockage S3 est resté indisponible dans une région AWS, entraînant avec lui de nombreux sites qui en dépendaient. Ce n'était pas une attaque : un employé autorisé, en retirant des serveurs pour diagnostiquer un problème, a mal saisi un paramètre et retiré bien plus de serveurs que prévu (AWS).
L'attaque DDoS sur le DNS d'AWS, octobre 2019. Cette fois, il s'agissait bien d'une attaque, plus de deux ans et demi plus tard. Les serveurs DNS d'AWS ont repoussé pendant plusieurs heures une attaque par déni de service, et les mesures qui l'ont contenue ont aussi bloqué une partie des requêtes légitimes (The Register, 22.10.2019).
Les deux incidents mènent à la même conclusion : même le plus grand fournisseur peut être indisponible. Trois questions en découlent : quelle disponibilité le contrat garantit-il ; sur combien de sites vos données sont-elles stockées ; et avez-vous un plan pour quelques heures sans ce service.
Le contrat de sous-traitance avec votre fournisseur cloud
Si vous conservez des données personnelles — de clients, d'employés, de partenaires — dans un service cloud, le fournisseur les traite pour votre compte. Vous restez responsable du traitement, et le fournisseur devient sous-traitant.
En droit suisse, l'article 9 de la loi fédérale sur la protection des données (nLPD) encadre cette relation : « Le traitement de données personnelles peut être confié à un sous-traitant pour autant qu'un contrat ou la loi le prévoie et que les conditions suivantes soient réunies : a. seuls sont effectués les traitements que le responsable du traitement serait en droit d'effectuer lui-même ; b. aucune obligation légale ou contractuelle de garder le secret ne l'interdit » (nLPD, art. 9). Contrairement au RGPD, elle n'impose aucune liste obligatoire d'éléments : un contrat ou la loi suffit, à ces deux conditions.
Le RGPD s'applique-t-il pourtant à votre entreprise ? Oui, si vous offrez des biens ou services à des personnes dans l'UE, ou suivez leur comportement (RGPD, art. 3, § 2) : « Le présent règlement s'applique au traitement des données à caractère personnel relatives à des personnes concernées qui se trouvent sur le territoire de l'Union par un responsable du traitement ou un sous-traitant qui n'est pas établi dans l'Union, lorsque les activités de traitement sont liées : a) à l'offre de biens ou de services à ces personnes concernées dans l'Union, qu'un paiement soit exigé ou non ; ou b) au suivi du comportement de ces personnes, dans la mesure où il s'agit d'un comportement qui a lieu au sein de l'Union ». Si c'est votre cas, l'art. 28, § 3 impose les huit éléments ci-dessous ; sinon, ils restent une bonne liste de contrôle. Le fournisseur doit en particulier :
a) ne traiter les données que sur instruction documentée du responsable du traitement ;
b) veiller à ce que les personnes autorisées à traiter les données s'engagent à la confidentialité ;
c) prendre toutes les mesures requises en vertu de l'article 32 ;
d) respecter les conditions applicables au recrutement d'un autre sous-traitant ;
e) aider le responsable du traitement à répondre aux demandes des personnes concernées ;
f) l'aider à respecter ses propres obligations de sécurité et de notification des violations ;
g) selon le choix du responsable du traitement, supprimer toutes les données à caractère personnel ou les renvoyer au responsable du traitement au terme de la prestation de services relatifs au traitement, et détruire les copies existantes, à moins que le droit de l'Union ou le droit de l'État membre n'exige la conservation des données à caractère personnel ;
h) mettre à disposition les informations nécessaires pour démontrer la conformité et permettre des audits, y compris des inspections.
(RGPD, art. 28, § 3, EUR-Lex, texte consolidé)
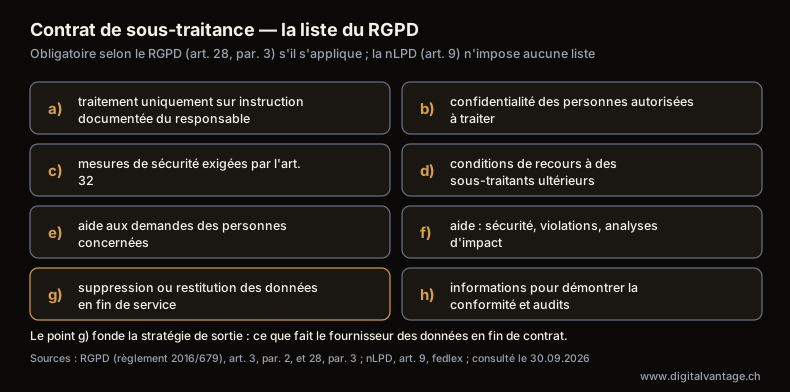
Le contrat de sous-traitance — la liste du RGPD
RGPD, art. 28, § 3 ; nLPD, art. 9 ; EUR-Lex et fedlex.admin.ch, consulté le 30 septembre 2026
Description du graphique
Les huit éléments que l'art. 28, § 3 du RGPD exige dans un contrat avec un sous-traitant, tel qu'un fournisseur cloud — obligatoire quand le RGPD s'applique (art. 3, § 2) ; la nLPD suisse (art. 9) n'impose pas cette liste, mais les mêmes points restent une bonne pratique. a : instruction documentée. b : confidentialité. c : sécurité (art. 32). d : sous-traitant ultérieur. e : demandes des personnes concernées. f : sécurité et notifications. g : suppression ou restitution des données. h : informations et audits.
En pratique, les grands fournisseurs publient un contrat de sous-traitance standard (DPA), accepté avec leurs conditions générales, plutôt que de négocier au cas par cas. Cela ne vous dispense pas de le lire : vérifiez qu'il couvre les huit éléments ci-dessus, où se trouve la liste des sous-traitants ultérieurs, et ce qui arrive à vos données une fois le contrat terminé.
Les mesures du point c sont décrites à l'article 32 du RGPD : pseudonymisation et chiffrement, confidentialité et disponibilité des systèmes, rétablissement rapide après un incident, tests réguliers. Aucune technologie précise n'est imposée — seulement des mesures « appropriées » au risque : quatre points à transformer directement en questions pour un fournisseur cloud.
Où se trouvent physiquement vos données — et ce que cela change
Les données dans le cloud se trouvent toujours dans un centre de données précis, dans un pays précis. La nLPD encadre leur transfert à l'étranger (art. 16-17) : « Des données personnelles peuvent être communiquées à l'étranger si le Conseil fédéral a constaté que l'État concerné dispose d'une législation assurant un niveau de protection adéquat ou qu'un organisme international garantit un niveau de protection adéquat » (nLPD, art. 16, al. 1). À défaut, d'autres garanties sont admises — clauses contractuelles ou clauses types reconnues par le PFPDT, règles d'entreprise contraignantes — ou une dérogation ponctuelle (art. 17).
La liste des pays reconnus adéquats figure à l'annexe 1 de l'ordonnance sur la protection des données (OPDo) : tous les États de l'UE et de l'EEE, le Royaume-Uni, le Canada — et les États-Unis, mais seulement pour les organisations certifiées au titre du Swiss-U.S. Data Privacy Framework. Le chemin vers ce statut a été long :
- 11 janvier 2017 — le Conseil fédéral prend acte du Swiss-US Privacy Shield, cadre pour le transfert de données vers des entreprises américaines ;
- 8 septembre 2020 — le préposé fédéral (PFPDT) estime que ce régime n'assure plus un niveau de protection adéquat — une appréciation, pas un jugement : la Suisse n'a jamais eu son propre arrêt « Schrems » ;
- 14 août 2024 — le Conseil fédéral adopte le Swiss-U.S. Data Privacy Framework ;
- 15 septembre 2024 — entrée en vigueur : les États-Unis figurent à l'annexe 1 de l'OPDo, pour les seules organisations certifiées.
Ce cadre suisse repose sur une décision distincte de celle de l'UE, mais s'appuie sur les mêmes garanties américaines (décret exécutif 14086). Un recours contre la décision équivalente de l'UE est pendant devant la Cour de justice (affaire C-703/25 P) — il porte sur la décision de l'Union, pas sur le droit suisse.
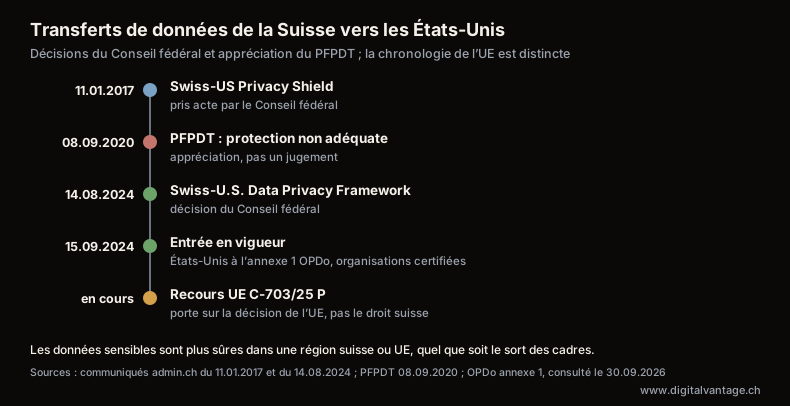
Transferts de données vers les États-Unis — la voie suisse
Communiqués du Conseil fédéral et du PFPDT, admin.ch ; OPDo, annexe 1, fedlex.admin.ch, consulté le 30 septembre 2026
Description du graphique
Chronologie des bases légales du transfert de données de la Suisse vers les États-Unis. 11 janvier 2017 : le Conseil fédéral prend acte du Swiss-US Privacy Shield. 8 septembre 2020 : le PFPDT juge la protection non adéquate — une appréciation, pas un jugement. 14 août 2024 : le Conseil fédéral adopte le Swiss-U.S. Data Privacy Framework. 15 septembre 2024 : entrée en vigueur, annexe 1 de l'OPDo, organisations certifiées. En cours : le recours de l'UE, affaire C-703/25 P, porte sur la décision de l'Union, pas sur le droit suisse.
Si vous stockez des données particulièrement sensibles, il reste prudent de choisir une région dans l'UE ou en Suisse, quand le fournisseur le permet : un changement de statut du cadre transatlantique ne vous concerne alors pas directement.
Certifications à demander à votre fournisseur
Une certification ne garantit pas la sécurité, mais montre que le fournisseur a soumis ses processus à une évaluation indépendante.
ISO/IEC 27001:2022. Norme internationale de référence pour un système de management de la sécurité de l'information. Point important : les certificats selon la version 2013 ont expiré le 31 octobre 2025, au terme d'une transition de trois ans (IAF MD 26). Un certificat « ISO 27001:2013 » n'est plus valable. S'y ajoutent, pour le cloud, ISO/IEC 27017 (sécurité fournisseurs/clients) et ISO/IEC 27018 (données personnelles en cloud public).
La loi suisse sur la sécurité de l'information et le Data Act européen
Contrairement à l'UE, la Suisse n'a pas de directive NIS2 — mais depuis le 1er avril 2025, la loi sur la sécurité de l'information (LSI) impose de signaler les cyberattaques, avec des amendes possibles depuis le 1er octobre 2025. Délai court : « Le signalement doit être fait dans les 24 heures suivant la détection de la cyberattaque » (LSI, art. 74e), adressé à l'OFCS. Les fournisseurs cloud et centres de calcul ayant leur siège en Suisse sont assujettis (art. 74b, al. 1, let. t), sauf s'ils ne fournissent aucune prestation à des tiers contre rémunération. Amende maximale : 100 000 francs, pour non-respect délibéré d'une décision de l'OFCS.
C'est un régime plus étroit que NIS2 : une obligation de signalement, pas tout le dispositif européen de gestion des risques. NIS2 vous concerne malgré tout indirectement, par vos clients ou fournisseurs dans l'UE, qui peuvent exiger contractuellement les mêmes garanties.
La question la plus négligée, elle, ne porte pas sur les attaques mais sur la fin d'un contrat : que deviennent vos données si vous résiliez, si le fournisseur augmente ses prix ou cesse son activité ? Une entreprise incapable de récupérer ses données dans un format exploitable est aussi vulnérable qu'une entreprise qui les aurait perdues.
Le Data Act européen (règlement (UE) 2023/2854) impose aux fournisseurs cloud des obligations pour faciliter le changement de fournisseur : suppression des obstacles précommerciaux, commerciaux, techniques, contractuels et organisationnels (art. 23) ; période transitoire maximale de 30 jours calendaires après un préavis d'au plus deux mois (art. 25) ; frais réduits jusqu'au 12 janvier 2027, puis interdits (art. 29). Applicable depuis le 12 septembre 2025.
Ce règlement ne protège toutefois qu'un « client dans l'Union ». Il vise les « fournisseurs de services de traitement de données, quel que soit leur lieu d'établissement, fournissant de tels services à des clients dans l'Union » (art. 1, § 3, let. f). Une entreprise suisse cliente d'un fournisseur — suisse ou non — n'est pas ce « client dans l'Union » et n'a pas ces droits, sauf si son contrat les prévoit. Pour un fournisseur servant aussi l'UE, ces obligations montrent malgré tout ce qu'il est raisonnable d'exiger : format d'export ouvert, délai précis, pas de frais disproportionnés.
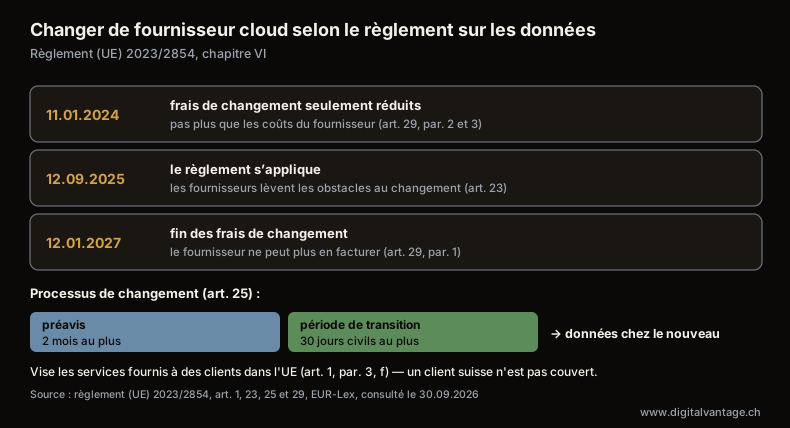
Le Data Act et le changement de fournisseur cloud
Règlement (UE) 2023/2854, art. 1, 23, 25 et 29, EUR-Lex, consulté le 30 septembre 2026
Description du graphique
Chronologie du changement de fournisseur cloud selon le règlement (UE) 2023/2854 — clients dans l'Union, pas clients suisses. Dès le 11 janvier 2024 : frais réduits et plafonnés au coût du fournisseur. Dès le 12 septembre 2025 : le règlement s'applique. Dès le 12 janvier 2027 : plus aucun frais. Processus : préavis de deux mois maximum, puis 30 jours calendaires maximum.
Vérifiez de toute façon le contrat vous-même : qu'une donnée soit « exportable » ne dit rien de son format ni de son utilité réelle. Le meilleur moment pour vérifier, c'est avant de signer, sur un compte d'essai — cinq minutes qui montrent si vous choisissez un service, ou une dépendance.
Sauvegarde dans le cloud
Une troisième illusion : puisque les données sont dans le cloud, elles seraient sauvegardées. Les fournisseurs évitent de perdre des données en cas de panne matérielle, mais la protection contre votre propre erreur, une suppression malveillante ou un compte piraté est souvent un service séparé, à activer vous-même. Si un dossier supprimé n'est conservé que 30 jours, au 31e jour il a disparu — même sans panne du fournisseur.
Pour chaque service contenant des données importantes, vérifiez : la durée de conservation des données supprimées et des versions précédentes ; si vous pouvez restaurer l'état d'il y a quelques semaines ; et s'il existe une copie hors de ce service, sur un support qu'un attaquant ne pourra pas chiffrer. Détails pour les sites web dans notre article sur la sauvegarde d'un site.
10 questions à poser à votre fournisseur cloud avant de signer
Tout ce qui précède se résume à dix questions, à poser à chaque fournisseur qui stockera des données de l'entreprise :
- Où les données seront-elles stockées, et puis-je choisir une région dans l'UE ou en Suisse ?
- Un contrat de sous-traitance est-il disponible, couvrant les huit éléments de l'art. 28, § 3 du RGPD ?
- Qui sont les sous-traitants ultérieurs, et comment serai-je informé des changements ?
- Les données sont-elles transférées hors de Suisse et de l'UE/EEE ?
- Quelle certification détenez-vous — ISO/IEC 27001:2022, 27017, 27018 ?
- Quelle disponibilité le contrat garantit-il, et à quoi ai-je droit sinon ?
- L'authentification à deux facteurs est-elle disponible, et peut-elle être imposée à tous ?
- Combien de temps les données supprimées sont-elles conservées ?
- Dans quel format et dans quel délai récupérerai-je mes données à la fin du contrat ?
- Comment, et dans quel délai, me signalerez-vous une violation de sécurité ?
Un fournisseur qui répond précisément, en renvoyant à des documents, est généralement un choix plus sûr que celui qui répond par des généralités.
Et ensuite
Ce qu'est réellement le cloud computing, et en quoi les modèles IaaS, PaaS et SaaS diffèrent, fait l'objet de notre article sur le cloud computing. Pour le modèle SaaS lui-même, consultez notre guide du SaaS.
FAQ
Questions fréquentes sur la sécurité du cloud
L'infrastructure des grands fournisseurs est généralement mieux protégée qu'une salle serveur d'entreprise, mais la sécurité dans le cloud est partagée : le fournisseur répond des centres de données et du matériel ; le client répond toujours de ses données, comptes, droits d'accès et réglages. La plupart des problèmes des petites entreprises commencent de ce côté : mots de passe faibles, absence de deuxième facteur, comptes d'anciens employés jamais désactivés.
Utile dans tous les cas, obligatoire selon les cas. Si le RGPD s'applique à vous, l'art. 28, § 3 exige un contrat couvrant huit éléments précis. En Suisse, la nLPD (art. 9) n'impose aucune liste, mais exige un contrat ou une base légale garantissant la sécurité des données. Les grands fournisseurs publient un contrat standard, accepté avec leurs conditions générales.
Oui, si une base légale existe. Pour les entreprises américaines certifiées au titre du Swiss-U.S. Data Privacy Framework, en vigueur depuis le 15 septembre 2024, ce transfert est admis. Le régime précédent, le Swiss-US Privacy Shield, avait été jugé insuffisant par le préposé fédéral en 2020. Pour des données sensibles, mieux vaut choisir une région dans l'UE ou en Suisse si possible.
Aucune obligation générale, mais la certification ISO/IEC 27001 montre une évaluation indépendante de sa sécurité. Important : les certificats selon la version 2013 ont expiré le 31 octobre 2025 — la version en vigueur est celle de 2022, complétée pour le cloud par ISO/IEC 27017 et 27018.
Directement si votre entreprise figure parmi les exploitants d'infrastructures critiques visés par la LSI — la liste comprend notamment les fournisseurs et exploitants d'informatique en nuage et de centres de calcul ayant leur siège en Suisse, sauf s'ils ne fournissent aucune prestation à des tiers contre rémunération. Vous devez alors signaler toute cyberattaque à l'OFCS dans les 24 heures. NIS2, elle, vous concerne surtout indirectement, via vos clients ou fournisseurs établis dans l'UE.
Vous voulez vérifier si vos données dans le cloud sont bien protégées ?
Nous passons en revue avec vous les services utilisés par votre entreprise : contrats, accès, sauvegardes, et ce qui arrive à vos données en cas de changement de fournisseur.
Articles connexes
- SaaS — définition et quand un logiciel par abonnement a du sens pour votre entreprise
Le SaaS expliqué simplement : la définition du NIST, des exemples pour les entreprises, et quand un abonnement logiciel vaut mieux qu'un système propre.
- 1.Multi-tenant : ce que c’est et comment choisir une architecture SaaS pour plusieurs clients
SaaS multi-tenant : single tenant contre multi-tenant, modèles silo/pool/bridge, Row Level Security, protection des données et choix d’un modèle pour un MVP.
- 2.On premise — ce que ça signifie et quand votre propre serveur gagne face au cloud
On premise, votre propre serveur : le coût complet, la fin du support de Windows Server 2016, et quand le cloud ou le VPS gagnent à la place.
- 3.ARR, MRR et churn : indicateurs SaaS, formules, benchmarks et pièges de mesure
ARR, MRR, churn, NRR, LTV:CAC et règle des 40 % : formules ChartMogul et Stripe, benchmarks avec leur échantillon, et les pièges des indicateurs SaaS.
- 4.SLA informatique — qu'est-ce que c'est et que vérifier dans un contrat avec un fournisseur
SLA informatique : combien d'indisponibilité tient dans 99,9 %, comment se comparent les SLA d'AWS, Microsoft et Google, SLO, RPO, RTO et 10 points à vérifier.
- 5.Application SaaS : comment construire son propre produit, du MVP aux paiements récurrents
Application SaaS, du MVP à l’abonnement : les cinq briques, les paiements récurrents en Suisse, le minimum légal, les coûts et l’exemple DVN Links.
- 6.Cloud computing — définition et différences entre IaaS, PaaS et SaaS
Le cloud computing selon le NIST : cinq caractéristiques, IaaS, PaaS et SaaS, cloud public, privé et hybride, et comment les entreprises l'adoptent.
- 7.Idées de micro-SaaS 2026 — 35 outils de niche à construire
35 idées de micro-SaaS classées par secteur, une grille de sélection de niche, un plan de MVP en 30 jours et la TVA suisse pour vendre à l’étranger.
- 8.Freemium ou essai gratuit ? Le modèle d’abonnement SaaS en chiffres
Freemium, essai sans carte ou avec carte : conversion ChartMogul, time-to-value, churn, MRR, LTV:CAC et l’adoption du cloud en Europe.
- 1.