AI Act et règles de l'IAChatGPT et outils d'IA37 min temps de lecture44 652 caractères7 299 mots
AI Act de l'UE pour une entreprise suisse : quand il s'applique, la LPD et les amendes
Quand l'AI Act de l'UE concerne une entreprise suisse, comment la LPD s'applique à l'IA, échéances jusqu'en 2028 et amendes en euros, avec liste de contrôle.
La question de savoir si l'AI Act de l'UE, le règlement européen sur l'intelligence artificielle, concerne une entreprise suisse tient à un point : votre système d'IA ou ses résultats atteignent-ils l'UE ? Si oui, pour la plupart des petites entreprises ce n'est pas un projet de conformité mais quatre points concrets : vous n'employez pas de pratiques interdites, vous prenez des mesures qui favorisent les compétences des personnes qui travaillent avec l'IA (art. 4), vous dites aux gens qu'ils ont affaire à une IA et vous signalez les hypertrucages et certains textes publiés (art. 50), et si l'IA évalue des candidats, des employés ou la solvabilité de clients, vous vous préparez aux obligations pour les systèmes à haut risque, qui s'appliquent dès le 2.12.2027. Si non, l'AI Act ne s'applique pas à vous, mais la loi fédérale sur la protection des données (LPD) s'applique déjà à l'IA.
Quelles obligations s'appliquent à votre entreprise dépend de son rôle : fournisseur d'un système d'IA ou déployeur. Peu importe que vous payiez l'outil. Dans l'UE, ce sont les autorités des États membres qui appliquent l'AI Act ; il n'existe pas d'autorité suisse de l'IA, et les amendes sont en euros. L'AI Act Service Desk de la Commission répond aux questions, y compris dans votre langue.
État du droit au 8.10.2026, après la modification apportée par le règlement 2026/1744 de juillet 2026. Ce texte décrit les règles et les explications officielles de la Commission et du PFPDT ; ce n'est pas un conseil juridique : pour tout cas limite, décidez avec un juriste. Le texte français du règlement est celui de la version consolidée du 27.07.2026.
Quand l'AI Act de l'UE concerne une entreprise suisse
L'AI Act concerne une entreprise suisse par l'art. 2, par. 1, et seulement si son système d'IA ou ses résultats atteignent l'UE. L'art. 2, par. 1, du règlement consolidé (UE) 2024/1689 s'applique :
- (a) « aux fournisseurs établis ou situés dans l'Union ou dans un pays tiers qui mettent sur le marché ou mettent en service des systèmes d'IA ou qui mettent sur le marché des modèles d'IA à usage général dans l'Union » ;
- (b) « aux déployeurs de systèmes d'IA qui ont leur lieu d'établissement ou sont situés dans l'Union » ;
- (c) « aux fournisseurs et aux déployeurs de systèmes d'IA qui ont leur lieu d'établissement ou sont situés dans un pays tiers, lorsque les sorties produites par le système d'IA sont utilisées dans l'Union ».
En pratique : une entreprise suisse qui propose son propre système d'IA, par exemple un chatbot, à des utilisateurs dans l'UE est un fournisseur au sens de la lettre a. Une entreprise suisse qui utilise simplement l'IA en Suisse n'est pas un déployeur au sens de la lettre b, qui vise ceux établis dans l'Union ; elle n'est visée par la lettre c que si les sorties du système sont utilisées dans l'Union. Où passe exactement cette limite pour, par exemple, des textes rédigés avec l'IA et envoyés à des clients de l'UE, les textes que nous avons lus ne le tranchent pas : exposez le cas à un juriste.
Un mandataire seulement pour les systèmes à haut risque et les modèles à usage général. L'art. 22, par. 1, dispose : « Avant de mettre leurs systèmes d'IA à haut risque à disposition sur le marché de l'Union, les fournisseurs établis dans des pays tiers désignent, par mandat écrit, un mandataire établi dans l'Union. » L'art. 54, par. 1, impose le même devoir aux fournisseurs de modèles d'IA à usage général. Un chatbot ordinaire qui n'est pas un système à haut risque n'a pas besoin de mandataire dans l'UE selon l'AI Act. Le mandataire conserve la documentation pendant dix ans et coopère avec les autorités (art. 22, par. 3).
Qui l'applique, et dans quelle monnaie. L'AI Act est appliqué à une entreprise suisse par les autorités de surveillance du marché des États membres (art. 70) ; aucune autorité suisse ne l'applique. Les amendes sont les plafonds en euros de l'art. 99, présentés plus bas. Toutes les dates de cet article sont celles de l'UE et ne lient une entreprise suisse que lorsque l'art. 2, par. 1, est déclenché.
Les règles de l'IA en Suisse : la LPD aujourd'hui, un projet de loi en préparation
La Suisse n'a pas de loi sur l'IA. La loi fédérale sur la protection des données révisée (LPD) s'applique déjà à l'IA, et un avant-projet de réglementation de l'IA doit être présenté d'ici fin 2026. La Chancellerie fédérale écrit sur la page Réglementation de l'IA : « La Suisse ne dispose pas encore d'une législation générale spécifique à l'IA. »
Le plan du Conseil fédéral. Le 12 février 2025, le Conseil fédéral a décidé, selon le communiqué de l'OFCOM : « La Suisse doit ratifier la Convention du Conseil de l'Europe sur l'intelligence artificielle (IA) et apporter les modifications nécessaires dans le droit national. Il faut en outre poursuivre les activités de réglementation de l'IA dans différents secteurs, tels que la santé ou les transports. » La Suisse a signé la convention le 27 mars 2025 (OFCOM). Le dernier état officiel que nous ayons trouvé est la réponse du Conseil fédéral du 20 mai 2026 à une interpellation au Parlement (26.3414) : « Le Département fédéral de justice et police (DFJP) élabore actuellement l'avant-projet qui doit être présenté au Conseil fédéral fin 2026. Il est encore trop tôt pour donner des indications concrètes sur les modifications législatives en cours. » L'avant-projet devra en principe prévoir des obligations également pour les acteurs privés là où les droits fondamentaux ont un effet horizontal direct ou indirect, et l'objectif est un niveau de protection des droits fondamentaux équivalent à celui de l'UE. Au 8 octobre 2026, nous n'avons trouvé aucune consultation ouverte : l'avant-projet est un plan, pas une loi.
La LPD s'applique déjà à l'IA. Le PFPDT indique dans IA et protection des données (24 septembre 2025) et dans sa mise à jour que la LPD, en vigueur depuis le 1er septembre 2023, « est directement applicable aux traitements de données basés sur l'IA », que « indépendamment des futures réglementations, les dispositions en matière de protection de données déjà en vigueur doivent être respectées », et que « dans le cas d'un modèle intelligent de langage qui communiquerait directement avec un utilisateur, ce dernier a le droit de savoir s'il parle ou écrit à une machine » et si ses données sont traitées ultérieurement pour améliorer des programmes d'auto-apprentissage ou à d'autres fins ; la loi exige aussi une analyse d'impact relative à la protection des données en cas de risques élevés. C'est la lecture du principe de transparence de la LPD par le PFPDT, pas un article exprès : nous n'écrivons donc pas que le droit suisse impose d'étiqueter un chatbot.
Ce que dit la loi elle-même (texte français sur Fedlex, qui fait foi) :
- Art. 3, al. 1 : la loi s'applique aux états de fait qui déploient des effets en Suisse, même s'ils se sont produits à l'étranger.
- Art. 21 : le responsable du traitement informe la personne concernée de toute décision prise exclusivement sur la base d'un traitement de données personnelles automatisé et qui a des effets juridiques pour elle ou l'affecte de manière significative, et la personne peut exiger que la décision soit revue par une personne physique. Cela compte pour une IA qui filtre des candidats ou note des clients.
- Art. 22 et 23 : lorsque le traitement est susceptible d'entraîner un risque élevé pour la personnalité ou les droits fondamentaux, une analyse d'impact préalable, en particulier lors de l'usage de nouvelles technologies ; si un risque élevé subsiste, le PFPDT est consulté.
- Art. 60 à 64 : une amende de 250 000 francs au plus à la personne privée responsable qui agit intentionnellement (par exemple en omettant d'informer selon les art. 19 et 21), poursuivie par les cantons ; si l'amende ne dépasse pas 50 000 francs et que l'identification des personnes responsables exigerait des mesures d'instruction disproportionnées, l'entreprise peut être condamnée à sa place (art. 64, al. 2).
Nous n'avons trouvé aucun équivalent légal suisse à l'art. 4 (maîtrise de l'IA), aux interdictions de l'art. 5 ni à l'obligation d'étiquetage de l'art. 50 de l'AI Act ; nous décrivons donc ces obligations de l'UE comme ne s'appliquant que lorsque l'art. 2, par. 1, est déclenché.
L'AI Act : de quoi s'agit-il et qu'a changé le règlement de juillet 2026
L'AI Act est le [règlement (UE) 2024/1689](https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX:02024R1689-20260727), qui s'applique directement dans chaque État membre de l'Union sans transposition en droit national. Il est entré en vigueur le 1.08.2024, mais n'imposait alors encore rien. L'art. 113 échelonne son application du 2.02.2025 au 2.08.2028, et la date générale d'application est le 2.08.2026. Les textes qui affirment que « l'AI Act s'applique depuis le 1.08.2024 » confondent l'entrée en vigueur et l'application des dispositions.
Sur sa page consacrée à l'AI Act (mise à jour le 3 août 2026), la Commission européenne répartit les systèmes d'IA en quatre niveaux de risque : inacceptable, élevé, risque lié à la transparence et minimal. La Commission range dans le dernier groupe « la grande majorité » des systèmes d'IA actuellement utilisés dans l'UE, par exemple les jeux vidéo dotés d'IA et les filtres antispam, et pour eux l'AI Act n'introduit aucune règle. C'est l'évaluation de la Commission, pas une mesure.
Un système d'IA est, selon l'art. 3, point 1, « un système automatisé qui est conçu pour fonctionner à différents niveaux d'autonomie » et qui « déduit, à partir des entrées qu'il reçoit, la manière de générer des sorties telles que des prédictions, du contenu, des recommandations ou des décisions ». Dans ses lignes directrices non contraignantes sur cette définition (29.07.2025), la Commission relève qu'il n'est pas possible de déterminer automatiquement quels systèmes y entrent. Chaque outil s'évalue séparément.
L'AI Act a été modifié en juillet 2026. Le règlement (UE) 2026/1744 du 8.07.2026, intitulé « train de mesures omnibus numérique sur l'IA » (la Commission parle d'« AI Omnibus »), a été publié le 24.07.2026 et est entré en vigueur le 27.07.2026. Pour une entreprise qui utilise l'IA (pour une entreprise suisse, seulement lorsque l'art. 2, par. 1, est déclenché), il a changé cinq choses :
- les obligations pour les systèmes à haut risque de l'annexe III s'appliquent dès le 2.12.2027, et pour l'annexe I dès le 2.08.2028, alors qu'auparavant c'était le 2.08.2026 et le 2.08.2027 ;
- l'art. 4 sur la maîtrise de l'IA a reçu une nouvelle formulation, plus souple ;
- de nouvelles interdictions ont été ajoutées (art. 5, par. 1, let. b bis et b ter), applicables dès le 2.12.2026 ;
- une partie des simplifications prévues pour les PME a été étendue aux petites entreprises à moyenne capitalisation (Commission, 27.07.2026) ;
- les fournisseurs de systèmes génératifs mis sur le marché avant le 2.08.2026 ont jusqu'au 2.12.2026 pour marquer techniquement les contenus selon l'art. 50, par. 2.
Les textes antérieurs au 27.07.2026 qui parlent de haut risque « dès août 2026 » sont donc périmés. Nous présentons toutes les dates de 2024 à 2028 sur une seule chronologie dans le guide L'IA en entreprise ; ici, nous les classons selon les personnes concernées.
Fournisseur ou déployeur : qui est votre entreprise selon l'AI Act
Vos obligations dépendent de votre rôle, et pour une entreprise qui utilise l'IA, deux comptent : fournisseur et déployeur. L'art. 3, point 3, définit le fournisseur comme celui qui développe un système d'IA ou le « fait développer » et le met sur le marché ou le met en service sous son propre nom ou sa propre marque, « à titre onéreux ou gratuit ». Le déployeur est, selon l'art. 3, point 4, celui qui utilise « sous sa propre autorité un système d'IA sauf lorsque ce système est utilisé dans le cadre d'une activité personnelle à caractère non professionnel ».
Une entreprise dont les collaborateurs utilisent des outils prêts à l'emploi, comme ChatGPT, Copilot, Gemini ou un chat prêt à l'emploi sur un site, est donc un déployeur. Cela vaut aussi pour l'entreprise individuelle : l'art. 2, par. 10, ne retire du champ que les déployeurs qui sont des personnes physiques utilisant des systèmes d'IA « dans le cadre d'une activité strictement personnelle à caractère non professionnel ». En quoi l'offre professionnelle d'un tel outil diffère d'une offre privée est comparé dans l'article ChatGPT Business, Copilot ou Gemini pour l'entreprise.
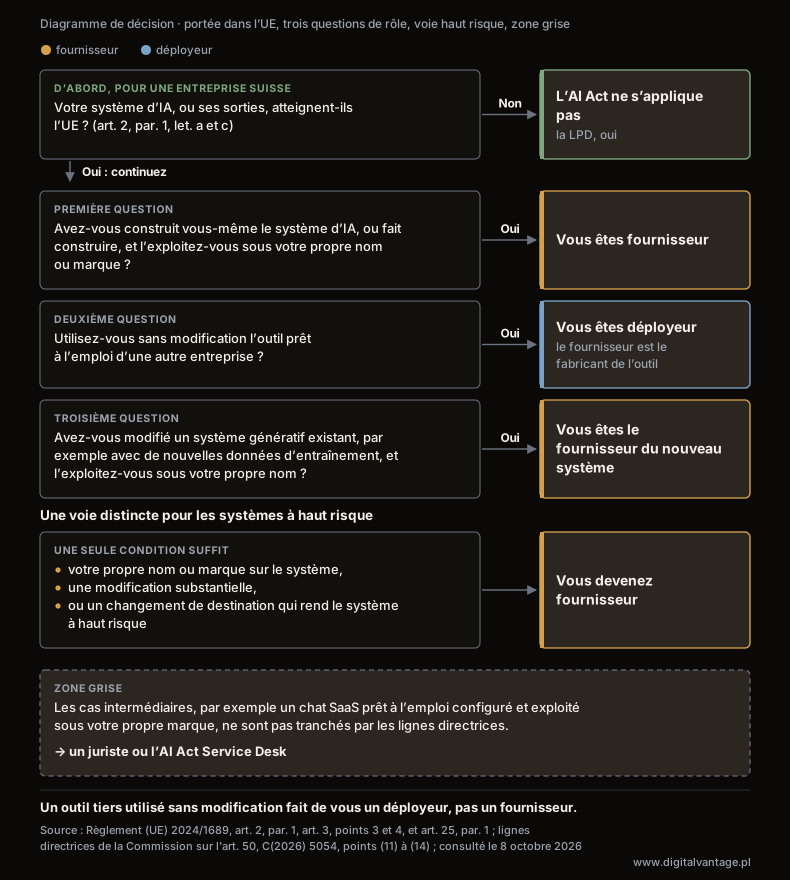
Qui est votre entreprise selon l'AI Act : fournisseur ou déployeur
Règlement (UE) 2024/1689, art. 2, par. 1, art. 3, points 3 et 4, et art. 25, par. 1 ; lignes directrices de la Commission sur l'art. 50, C(2026) 5054, points (11) à (14) ; consulté le 8 octobre 2026
Description du graphique
Diagramme de décision sans chiffres. Question préalable, pour une entreprise suisse : votre système d'IA, ou ses sorties, atteignent-ils l'UE (art. 2, par. 1, let. a et c) ? Non : l'AI Act ne s'applique pas, la LPD oui ; oui : continuez. Première question : avez-vous construit vous-même le système d'IA, ou fait construire, et l'exploitez-vous sous votre propre nom ou marque ? Oui : vous êtes fournisseur. Deuxième question : utilisez-vous sans modification l'outil prêt à l'emploi d'une autre entreprise ? Oui : vous êtes déployeur et le fournisseur est le fabricant de l'outil. Troisième question : avez-vous modifié un système génératif existant, par exemple avec de nouvelles données d'entraînement, et l'exploitez-vous sous votre propre nom ? Oui : vous êtes le fournisseur du nouveau système. Une voie distincte pour les systèmes à haut risque : apposer votre propre nom ou marque sur un tel système, le modifier substantiellement ou changer sa destination de façon qu'il devienne à haut risque fait de vous un fournisseur. Encadré gris : les cas intermédiaires, par exemple un chat SaaS prêt à l'emploi configuré et exploité sous votre propre marque, ne sont pas tranchés par les lignes directrices : un juriste ou l'AI Act Service Desk.
Dans ses lignes directrices sur l'art. 50 du 20.07.2026, la Commission donne trois exemples qui tranchent les questions les plus fréquentes sur le rôle. Les lignes directrices ne sont pas contraignantes (seule la Cour de justice de l'Union européenne peut donner une interprétation faisant autorité), mais elles montrent comment la Commission lit les règles. Le document n'est publié qu'en anglais ; ce qui suit en est notre traduction libre :
- Un outil prêt à l'emploi utilisé sans modification. Une entreprise qui fournit sous son propre nom ou sa propre marque une application générative ou interactive (chatbot, générateur d'images, agent IA) à des utilisateurs qui peuvent s'en servir sans modification est un fournisseur. Vous, son client, êtes déployeur, y compris quand vous intégrez l'outil à vos propres processus.
- Un chat construit en interne. Une entreprise qui a développé un chat en interne et le met en service pour son propre usage sous son propre nom est un fournisseur.
- Un système génératif modifié. Une entreprise qui prend un système génératif existant mis sur le marché par un autre fournisseur, le modifie, par exemple avec de nouvelles données d'entraînement, et le met en service sous son propre nom devient le fournisseur du nouveau système.
Les lignes directrices expliquent aussi que l'autorité du déployeur consiste à assumer la responsabilité de la décision de déployer le système et de la manière de l'utiliser, sans exiger nécessairement un contrôle technique. Les employés qui agissent selon les instructions de l'entreprise ne sont pas des déployeurs distincts. Une entreprise reste déployeur même si elle fait intervenir des tiers, par exemple des prestataires ou des indépendants, pour exploiter l'IA en son nom. En revanche, une entreprise qui se contente de commander une publicité à une agence, sans décider si et comment l'agence utilise l'IA, n'est pas déployeur.
Pour les systèmes à haut risque, la règle figure dans le règlement lui-même. L'art. 25, par. 1, considère comme fournisseur tout distributeur, importateur, déployeur ou autre tiers qui appose son nom ou sa marque sur un tel système, y apporte une modification substantielle ou modifie sa destination de façon qu'il devienne un système à haut risque.
Il est un cas que les lignes directrices ne tranchent pas : un chat SaaS prêt à l'emploi que vous configurez vous-même. Vos propres instructions, votre propre base de connaissances à partir de laquelle le chat répond (c'est le principe du RAG), un widget aux couleurs de votre marque, mais sans entraînement du modèle. Ce n'est ni une « utilisation sans modification » ni une « modification avec de nouvelles données d'entraînement ». Tranchez ce cas avec un juriste ou posez la question à l'AI Act Service Desk de la Commission (voir la section sur les autorités plus bas).
Ce qui s'applique et dès quand : obligations selon le rôle
Certaines obligations concernent toute entreprise dès 2025, d'autres seulement les fournisseurs, et les obligations pour les systèmes à haut risque ne commencent qu'en décembre 2027. La matrice ci-dessous rassemble les dates des art. 111 et 113 de l'AI Act dans la version modifiée par le règlement 2026/1744.
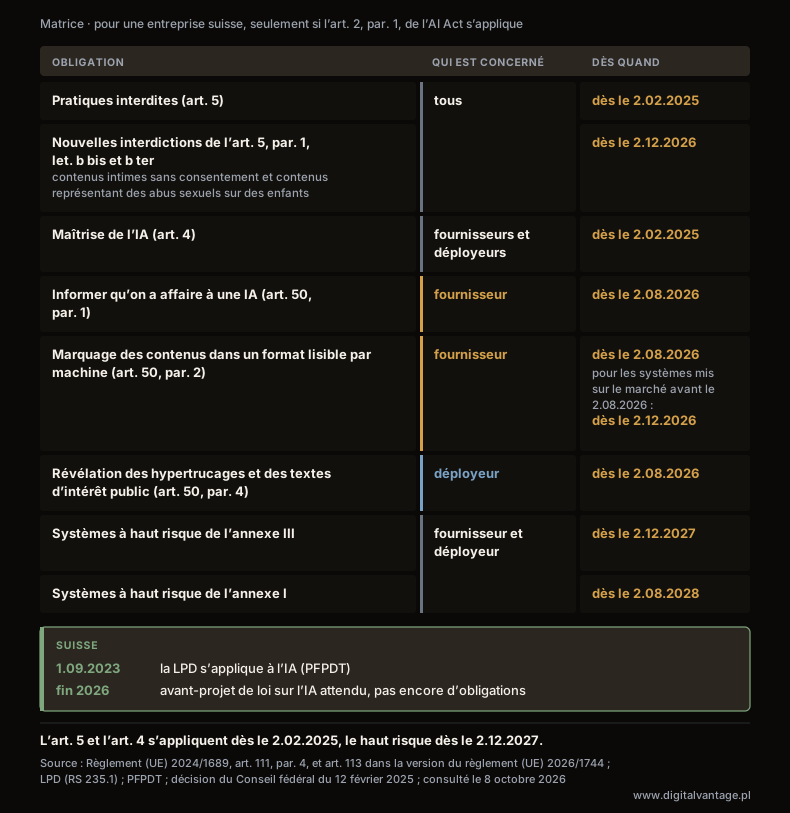
AI Act : quelle obligation, pour qui et dès quand
Règlement (UE) 2024/1689, art. 111, par. 4, et art. 113 dans la version du règlement (UE) 2026/1744 ; LPD (RS 235.1) ; PFPDT ; décision du Conseil fédéral du 12 février 2025 ; consulté le 8 octobre 2026
Description du graphique
Matrice : les lignes sont des obligations, les colonnes indiquent qui est concerné et la date d'application. Ces lignes ne lient une entreprise suisse que si l'art. 2, par. 1, de l'AI Act est déclenché. Pratiques interdites (art. 5) : tous, dès le 2.02.2025 ; nouvelles interdictions de l'art. 5, par. 1, let. b bis et b ter (contenus intimes sans consentement et contenus représentant des abus sexuels sur des enfants) : dès le 2.12.2026. Maîtrise de l'IA (art. 4) : fournisseurs et déployeurs, dès le 2.02.2025. Informer qu'on a affaire à une IA (art. 50, par. 1) : fournisseur, dès le 2.08.2026. Marquage des contenus dans un format lisible par machine (art. 50, par. 2) : fournisseur, dès le 2.08.2026, et pour les systèmes mis sur le marché avant le 2.08.2026 dès le 2.12.2026. Révélation des hypertrucages et des textes d'intérêt public (art. 50, par. 4) : déployeur, dès le 2.08.2026. Systèmes à haut risque de l'annexe III : fournisseur et déployeur, dès le 2.12.2027. Systèmes à haut risque de l'annexe I : dès le 2.08.2028. Bandeau pour la Suisse : la LPD s'applique à l'IA depuis le 1.09.2023 (PFPDT) ; projet de loi sur l'IA : un avant-projet doit être présenté d'ici fin 2026, pas encore d'obligations.
- Toute entreprise : l'interdiction des pratiques de l'art. 5 et l'obligation de l'art. 4 s'appliquent dès le 2.02.2025. Les nouvelles interdictions des lettres b bis et b ter s'appliquent dès le 2.12.2026.
- Fournisseur : informer qu'on a affaire à une IA (art. 50, par. 1) et marquer les contenus (par. 2) dès le 2.08.2026. Seul le marquage a une exception : pour les systèmes mis sur le marché avant le 2.08.2026, le délai court jusqu'au 2.12.2026. Pour l'information sur l'interaction avec une IA, il n'existe pas de période transitoire (questions et réponses de la Commission sur l'art. 50, mises à jour le 24.07.2026).
- Déployeur : révéler les hypertrucages et certains textes (art. 50, par. 4) et informer de la reconnaissance des émotions et de la catégorisation biométrique (par. 3) dès le 2.08.2026. Les obligations de l'art. 26 pour les systèmes à haut risque de l'annexe III dès le 2.12.2027, de l'annexe I dès le 2.08.2028.
- Suisse : les lignes ci-dessus ne lient une entreprise suisse que si l'art. 2, par. 1, est déclenché ; en Suisse même, la LPD s'applique à l'IA depuis le 1.09.2023, et le projet de loi sur l'IA reste un plan sans obligations.
Selon la Commission, depuis le 2.08.2026, le Bureau de l'IA et les autorités des États membres sont responsables de la mise en œuvre, de la supervision et de l'application de la législation sur l'IA. Le Bureau de l'IA détient les pouvoirs d'exécution sur les modèles d'IA à usage général ; selon les questions et réponses de la Commission sur l'art. 50, le respect des règles sera principalement assuré par les autorités nationales compétentes de surveillance du marché. Qui elles sont : voir la section sur l'application plus bas.
Pratiques interdites : ce qu'aucune entreprise ne peut faire
L'art. 5 interdit plusieurs usages de l'IA quels que soient le rôle et la taille de l'entreprise, et l'interdiction s'applique depuis le 2.02.2025. En langage d'entreprise :
- les techniques subliminales et manipulatrices, et l'exploitation des vulnérabilités des personnes (âge, handicap, situation sociale ou économique), qui causent un préjudice important ;
- la notation sociale ;
- l'évaluation du risque qu'une personne commette une infraction sur la seule base du profilage ;
- le « moissonnage non ciblé d'images faciales provenant de l'internet ou de la vidéosurveillance » ;
- la reconnaissance des émotions sur le lieu de travail et dans l'enseignement ;
- la catégorisation biométrique qui déduit la race, les opinions politiques, l'appartenance syndicale, les convictions ou l'orientation sexuelle ;
- l'identification biométrique à distance en temps réel dans les espaces publics à des fins répressives, avec des exceptions étroites.
Pour un employeur, la lettre f est la plus importante. Elle interdit « la mise sur le marché, la mise en service à cette fin spécifique ou l'utilisation de systèmes d'IA pour inférer les émotions d'une personne physique sur le lieu de travail et dans les établissements d'enseignement, sauf lorsque l'utilisation du système d'IA est destinée à être mise en place ou mise sur le marché pour des raisons médicales ou de sécurité ».
Dès le 2.12.2026 s'ajoutent deux nouvelles interdictions : les systèmes qui génèrent ou manipulent des images, vidéos ou sons réalistes des parties intimes d'une personne identifiable ou de celle-ci dans des activités sexuellement explicites, « sans le consentement libre, spécifique, éclairé, univoque et explicite de cette personne » (lettre b bis), et les contenus représentant des abus sexuels sur des enfants (lettre b ter). Sur sa page, la Commission les compte ensemble comme la neuvième pratique interdite ; dans le règlement, ce sont deux nouvelles lettres de l'art. 5.
La violation de l'art. 5 relève du plus haut niveau d'amendes : jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires annuel mondial (art. 99, par. 3). Le 4.02.2025, la Commission a publié des lignes directrices sur les pratiques interdites avec explications et exemples ; elles ne sont pas contraignantes.
Art. 4 et maîtrise de l'IA : ce que signifie « favoriser les compétences » après la modification
Là où l'AI Act vous concerne, l'art. 4 exige d'une entreprise qui utilise l'IA des mesures favorisant les compétences des personnes, pas la garantie d'un niveau précis. Après la modification de juillet 2026, la disposition prévoit que les fournisseurs et les déployeurs de systèmes d'IA « prennent des mesures pour favoriser le développement de la maîtrise de l'IA par leur personnel » et par les autres personnes qui s'occupent du fonctionnement et de l'utilisation de systèmes d'IA en leur nom, compte tenu de leurs connaissances techniques, de leur expérience, de leur éducation et de leur formation ainsi que du contexte d'utilisation. Et : « Cette obligation ne contraint pas les fournisseurs ou les déployeurs à garantir un niveau spécifique de maîtrise de l'IA par un individu. » L'obligation s'applique depuis le 2.02.2025.
Dans ses questions et réponses sur la maîtrise de l'IA (mises à jour le 27.07.2026), la Commission répond aux questions que se pose toute petite entreprise :
- L'art. 4 s'applique-t-il à une entreprise dont les employés utilisent ChatGPT pour rédiger des publicités ou traduire ? Oui. Ils devraient être informés des risques spécifiques, par exemple l'hallucination, c'est-à-dire un modèle de langage qui présente une fausseté comme un fait.
- Faut-il un certificat ? Non. Les organisations peuvent tenir un registre interne des formations et d'autres initiatives d'accompagnement.
- Faut-il nommer un « responsable IA », comme le délégué à la protection des données du RGPD ? Non, l'art. 4 n'impose aucune structure de gouvernance particulière.
- Faut-il mesurer les connaissances des employés ? Non : « l'article 4 de la législation sur l'IA n'entraîne pas l'obligation de mesurer les connaissances des travailleurs en matière d'IA ».
La Commission décrit aussi le minimum : assurer une compréhension générale de l'IA dans l'organisation, tenir compte de son rôle (fournisseur ou déployeur), tenir compte du risque des systèmes utilisés et fonder des actions concrètes sur cette analyse. Elle avertit que, dans de nombreux cas, se contenter des notices d'utilisation des systèmes ou demander au personnel de les lire peut être inefficace. La supervision de l'art. 4 relève des autorités nationales de surveillance du marché, pas du Bureau de l'IA. Pour les PME, la Commission renvoie aux pôles européens d'innovation numérique (EDIH, « plus de 200 guichets uniques ») et à l'AI Skills Academy, en activité depuis le 1.05.2026.
Une politique interne d'utilisation de l'IA est notre recommandation, pas une exigence légale. Une page qui consigne les outils que l'entreprise utilise, pour quoi, quelles données il ne faut pas y coller et qui répond aux questions peut aussi servir de trace interne des mesures prises.
Une obligation distincte et future concerne les systèmes à haut risque : dès le 2.12.2027, le contrôle humain doit être confié à des personnes « qui disposent des compétences, de la formation et de l'autorité nécessaires ainsi que du soutien nécessaire » (art. 26, par. 2).
Art. 50 : chat, agent, hypertrucage et textes, ce que doit faire une entreprise
L'art. 50 répartit les obligations : le fournisseur répond de l'information sur l'interaction avec une IA et du marquage technique des contenus, et l'entreprise qui utilise l'IA de la révélation des hypertrucages et de certains textes. Pour une entreprise suisse, ces obligations comptent là où l'AI Act la concerne ; la lecture de la LPD par le PFPDT au sujet des chatbots figure dans la section suisse plus haut. Les obligations s'appliquent dès le 2.08.2026.
Chat et agent : l'information au plus tard à la première interaction
L'art. 50, par. 1, oblige le fournisseur à concevoir le système de manière que les personnes concernées soient informées qu'elles interagissent avec un système d'IA, « sauf si cela ressort clairement du point de vue d'une personne physique normalement informée et raisonnablement attentive et avisée ». Le par. 5 précise que l'information doit être donnée « de manière claire et reconnaissable au plus tard au moment de la première interaction ou de la première exposition » et respecter les exigences d'accessibilité applicables ; qui est tenu à l'accessibilité numérique, et comment, nous l'expliquons dans l'article sur WCAG et l'accessibilité web.
Selon les lignes directrices de la Commission, il suffit qu'un chat commence la conversation en indiquant qu'il repose sur une technologie d'IA, ou qu'un courriel généré par un agent IA porte en haut une mention d'IA. Il ne suffit pas d'informer uniquement dans les conditions générales, les URL ou la documentation, d'employer des signaux flous comme une simple référence à un « assistant », une phrase générale comme « Les services de ce site utilisent l'IA » ni une mention de la seule technologie sous-jacente comme « ce système utilise des LLM ». L'exception du « caractère évident » doit être interprétée restrictivement, selon la Commission.
Trois cas des lignes directrices comptent pour le service client :
- les réponses automatiques simples qui ne reposent pas sur l'IA, comme un répondeur d'absence traditionnel, sont hors du champ de la disposition ;
- un conseiller qui, en arrière-plan, s'aide d'un outil d'IA pour communiquer n'est pas visé par le par. 1 ;
- si des réponses générées par l'IA se mêlent à des réponses humaines, vous signalez celles qui sont générées, sauf si une personne les a correctement revues et envoyées en tant qu'interlocuteur principal.
Sur les agents, les lignes directrices sont explicites : les agents IA relèvent de l'art. 50, par. 1, s'ils peuvent interagir avec les personnes qui leur donnent des instructions ou avec d'autres personnes physiques dans l'exécution de leurs tâches, comme des réservations, la gestion de la correspondance, la négociation ou la conclusion de contrats ou des achats. Ils doivent révéler à la fois leur nature artificielle et la personne pour le compte de laquelle ils agissent. Plus sur les agents dans l'article Agent IA en entreprise, et sur le chat d'une boutique en ligne et sur la personne responsable de cette obligation avec un bot prêt à l'emploi dans le texte sur le service client e-commerce.
Marquage des contenus : une obligation du fournisseur de l'outil
L'art. 50, par. 2, exige des fournisseurs de systèmes génératifs que les sorties « soient marquées dans un format lisible par machine et identifiables comme ayant été générées ou manipulées par une IA ». C'est le travail du fabricant du générateur, pas de l'entreprise qui l'utilise. L'exception couvre les systèmes qui remplissent une fonction d'assistance pour l'édition standard.
Hypertrucages et textes : une obligation de votre entreprise
Les règles ne contiennent aucune obligation de signaler chaque contenu créé avec l'aide de l'IA. L'art. 50, par. 4, concerne le déployeur, c'est-à-dire vous, et couvre deux choses. Si vous publiez des images, des sons ou des vidéos qui constituent un hypertrucage, vous indiquez « que les contenus ont été générés ou manipulés par une IA ». Un hypertrucage est, selon l'art. 3, point 60, « une image ou un contenu audio ou vidéo généré ou manipulé par l'IA, présentant une ressemblance avec des personnes, des objets, des lieux, des entités ou événements existants et pouvant être perçu à tort par une personne comme authentiques ou véridiques ».
C'est pourquoi les lignes directrices donnent un exemple tiré de la vente. Une image d'un produit générée par l'IA dans une publicité ou sur un emballage, qui peut influencer la perception du public et induire en erreur sur l'apparence, les caractéristiques ou l'usage réels du produit, par exemple en le montrant plus attrayant ou de meilleure qualité qu'en réalité, est un hypertrucage. Un produit réel, par exemple une voiture, montré sur un arrière-plan généré par l'IA n'en est pas un, tant que la publicité n'est pas susceptible d'induire en erreur sur le produit lui-même. La correction des couleurs, l'extension de l'arrière-plan ou le redimensionnement de photos de produits n'auront probablement qu'un impact mineur, selon la Commission. Où trouver légalement des photographies pour un site, nous le traitons dans le texte sur les images libres de droit.
Vous ne révélez un texte que si vous le publiez pour informer le public sur des questions d'intérêt public. La Commission en exclut les publicités et les descriptions de produits, sauf si elles contiennent des affirmations sur, par exemple, la santé, la sécurité des consommateurs ou la durabilité, ainsi que la correspondance privée et les textes internes. Comme exemple de texte visé, elle cite un rapport d'entreprise publié sur le site d'une société cotée et contenant des informations pour les investisseurs.
Un texte d'intérêt public n'a pas besoin d'être signalé si deux conditions sont remplies à la fois. Premièrement, une personne possédant les connaissances pertinentes en a examiné le fond ; la vérification des faits est le minimum selon la Commission, et la simple correction orthographique ou grammaticale ne suffit pas. Les modifications substantielles apportées par l'IA après validation annulent cet examen. Deuxièmement, une personne, une entreprise ou une fonction (par exemple le rédacteur en chef) assume la responsabilité éditoriale, et son identité et ses coordonnées sont publiquement accessibles dans un endroit facile à trouver.
Les contenus générés avant le 2.08.2026 n'ont pas à être signalés rétroactivement, sauf si vous les publiez à partir de cette date. La Commission et le Comité de l'IA ont confirmé que le code de bonnes pratiques sur la transparence des contenus générés par l'IA est un outil volontaire adéquat pour démontrer la conformité ; selon le communiqué de la Commission du 31.07.2026, plus de 180 organisations l'ont signé. Pour signaler des contenus, vous pouvez utiliser volontairement les icônes créées par l'UE. Le droit d'auteur sur les contenus générés par l'IA est un autre sujet, hors de l'AI Act ; nous l'abordons dans l'article sur la création de logo.
Haut risque : quand cela concerne une petite entreprise et ce qui s'applique dès le 2.12.2027
Là où l'AI Act vous concerne, un système devient à haut risque par son usage, et pour une petite entreprise typique le premier usage de ce genre est le recrutement. Le haut risque évoque la reconnaissance faciale, mais, dans une petite entreprise, c'est en général la fonction RH qui y est confrontée. L'annexe III, point 4, let. a, couvre les « systèmes d'IA destinés à être utilisés pour le recrutement ou la sélection de personnes physiques, en particulier pour publier des offres d'emploi ciblées, analyser et filtrer les candidatures et évaluer les candidats ». Sur sa page consacrée à l'AI Act, la Commission cite comme exemple les logiciels de tri de CV pour le recrutement : un outil qui écarte lui-même des candidatures et classe les candidats.
La lettre b du même point couvre les systèmes destinés aux décisions sur les conditions d'emploi, la promotion et la fin des relations de travail, à l'attribution de tâches selon le comportement ou les traits de personnalité, et au suivi et à l'évaluation des performances des travailleurs. Les autres domaines de l'annexe III qui peuvent concerner les PME sont :
- l'évaluation de la solvabilité des personnes physiques ou l'établissement de leur note de crédit, sauf la détection de fraudes financières (point 5, let. b) ;
- l'évaluation des risques et la tarification en assurance vie et maladie (point 5, let. c) ;
- l'éducation et la formation professionnelle : accès, évaluation des acquis, surveillance pendant les examens (point 3) ;
- la biométrie, y compris la reconnaissance des émotions (point 1).
L'exception de l'art. 6, par. 3 : un système de l'annexe III n'est pas à haut risque s'il n'influence pas sensiblement le résultat de la prise de décision, parce qu'il exécute une tâche procédurale étroite, améliore le résultat d'une activité humaine préalablement achevée, détecte des tendances sans remplacer l'évaluation humaine ou exécute une tâche préparatoire. L'exception ne joue pas lorsque le système profile des personnes : un système de l'annexe III « est toujours considéré comme étant à haut risque lorsqu'il effectue un profilage de personnes physiques ». Examinez sous cet angle précis un outil qui évalue des candidats d'après leurs caractéristiques. Nous ne connaissons les lignes directrices de la Commission sur la classification que par le projet mis en consultation jusqu'au 23.07.2026.
Dès le 2.12.2027, une entreprise qui utilise un système à haut risque de l'annexe III doit, selon l'art. 26 :
- l'utiliser conformément à la notice d'utilisation du fournisseur ;
- confier le contrôle humain à des personnes physiques « qui disposent des compétences, de la formation et de l'autorité nécessaires ainsi que du soutien nécessaire » (par. 2) ;
- veiller à la pertinence des données d'entrée, dans la mesure où elle les contrôle ;
- surveiller le fonctionnement du système et, lorsqu'elle considère qu'il présente un risque, en informer sans retard injustifié le fournisseur ou le distributeur ainsi que l'autorité de surveillance du marché concernée, et suspendre l'utilisation du système (par. 5) ;
- conserver les journaux pendant au moins six mois (par. 6) ;
- avant d'utiliser le système sur le lieu de travail, informer les représentants des travailleurs et les travailleurs concernés (par. 7), « conformément aux règles et procédures prévues par le droit de l'Union et le droit national et aux pratiques en matière d'information des travailleurs et de leurs représentants » : les détails dépendent donc de l'État membre ;
- informer les personnes physiques qui font l'objet de décisions auxquelles le système contribue qu'il est utilisé à leur égard (par. 11) ;
- utiliser les informations du fournisseur pour l'analyse d'impact relative à la protection des données au titre du RGPD (par. 9).
Une exception vise les systèmes mis sur le marché ou mis en service avant cette date : le règlement ne s'applique à eux que s'ils subissent par la suite des modifications significatives de leur conception (art. 111, par. 2 ; les systèmes destinés aux autorités publiques ont un autre délai, le 2.08.2030). Si la mise à jour d'un outil acheté par abonnement constitue une telle modification, tranchez-le avec un juriste.
L'analyse d'impact sur les droits fondamentaux (art. 27) ne concerne pas la PME typique : elle vise les organismes publics, les entités privées fournissant des services publics et les entreprises privées qui utilisent des systèmes pour la notation de crédit ou en assurance vie et maladie. Les obligations des fournisseurs de systèmes à haut risque, à savoir l'évaluation de la conformité, la documentation et l'enregistrement, forment un ensemble distinct et plus lourd, que la modification de juillet 2026 a en partie simplifié pour les PME et les petites entreprises à moyenne capitalisation.
Un chat sur un site et un agent IA ne sont pas des systèmes à haut risque par nature : comme pour le recrutement, c'est la tâche pour laquelle vous les utilisez qui décide.
Amendes : ce qui menace réellement une petite ou moyenne entreprise
L'AI Act prévoit trois niveaux d'amendes, et pour les PME c'est le plus faible des deux montants qui compte : le montant en euros ou le pourcentage du chiffre d'affaires. Pour une entreprise suisse, les amendes de l'AI Act ne peuvent venir que d'une autorité d'un État membre, une fois l'art. 2, par. 1, déclenché. L'art. 99 prévoit :
- jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires annuel mondial total de l'exercice précédent pour les pratiques interdites (par. 3) ;
- jusqu'à 15 millions d'euros ou 3 % pour la violation, notamment, des obligations des déployeurs de l'art. 26 et des obligations de transparence de l'art. 50 (par. 4) ;
- jusqu'à 7,5 millions d'euros ou 1 % pour la fourniture d'informations inexactes, incomplètes ou trompeuses aux autorités (par. 5).
Pour les grandes entreprises, c'est le montant le plus élevé qui s'applique. Pour les PME, y compris les jeunes pousses, chaque amende « s'élève au maximum aux pourcentages ou montants visés aux paragraphes 3, 4 et 5, le chiffre le plus faible étant retenu » (par. 6). Après la modification de juillet 2026, la même règle s'applique aux petites entreprises à moyenne capitalisation, mais seulement pour les seuils des paragraphes 4 et 5 (par. 6 bis).
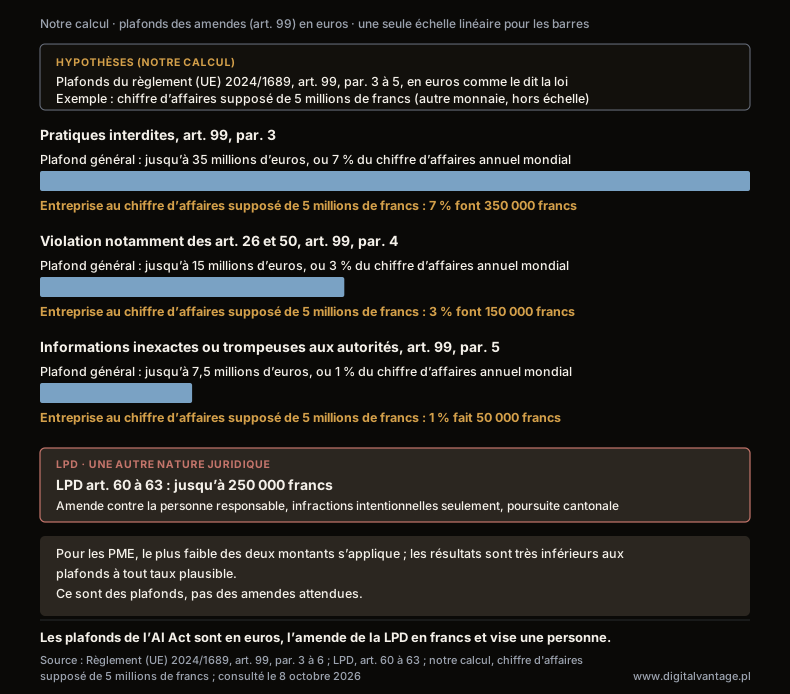
Plafonds des amendes de l'AI Act en euros, avec un exemple de PME suisse et l'amende de la LPD
Règlement (UE) 2024/1689, art. 99, par. 3 à 6 ; LPD, art. 60 à 63 ; notre calcul, chiffre d'affaires supposé de 5 millions de francs ; consulté le 8 octobre 2026
Description du graphique
Barres horizontales pour les plafonds en euros, et lignes de texte pour un exemple suisse, notre calcul. Pratiques interdites, art. 99, par. 3 : jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires annuel mondial. Violation notamment des art. 26 et 50, art. 99, par. 4 : jusqu'à 15 millions d'euros ou 3 %. Informations inexactes ou trompeuses aux autorités, art. 99, par. 5 : jusqu'à 7,5 millions d'euros ou 1 %. Exemple pour une entreprise au chiffre d'affaires supposé de 5 millions de francs suisses, dans une autre monnaie que les plafonds : 7 % font 350 000 francs, 3 % font 150 000 francs et 1 % fait 50 000 francs ; pour les PME, le plus faible des deux montants s'applique, et les résultats sont très inférieurs aux plafonds à tout taux plausible. Encadré séparé, de nature juridique différente : LPD art. 60 à 63, jusqu'à 250 000 francs, amende infligée à la personne responsable, infractions intentionnelles seulement, poursuivies par les cantons. Ce sont des plafonds, pas des amendes attendues.
Le calcul (notre arithmétique) : pour une entreprise au chiffre d'affaires annuel supposé de 5 millions de francs, les pourcentages donnent 350 000 francs (7 %), 150 000 francs (3 %) et 50 000 francs (1 %). Nous les présentons en francs parce que le pourcentage s'applique au chiffre d'affaires propre de l'entreprise. Les plafonds sont en euros et l'exemple est en francs : les plafonds en euros sont ceux de la loi, nous ne les convertissons pas en francs car il n'existe pas de taux légal, et le résultat « le plus faible des deux » vaut à tout taux de change plausible, puisque 350 000 francs sont très inférieurs à 35 millions d'euros. La manière dont l'autorité d'un État membre convertit un chiffre d'affaires qui n'est pas en euros relève du droit national, pas de l'AI Act. Ce sont des plafonds dans un exemple au chiffre d'affaires supposé, pas des amendes attendues.
Le montant réel d'une amende est fixé par l'autorité. L'art. 99, par. 7, énumère les circonstances qu'elle prend en compte, notamment la taille, le chiffre d'affaires annuel et la part de marché de l'entreprise et son degré de coopération, et le par. 1 impose aux États membres de tenir compte des intérêts et de la viabilité économique des PME. Qui contrôle, la procédure, les voies de recours et les éventuelles réductions sont fixés par chaque État membre ; l'AI Act fixe les plafonds et les critères. Selon le système juridique, les amendes peuvent être infligées par des juridictions nationales ou d'autres organes, avec des voies de recours effectives et le respect de la procédure (art. 99, par. 9 et 10).
L'art. 4 ne figure pas dans la liste des violations de l'art. 99, par. 4.
L'amende suisse est d'une autre nature. Selon les art. 60 à 63 LPD, une amende de 250 000 francs au plus peut être infligée à la personne privée responsable qui viole intentionnellement, par exemple, les devoirs d'informer des art. 19 et 21 (décisions individuelles automatisées). La page du PFPDT sur les dispositions pénales indique que la peine maximale est de 250 000 francs et que les autorités de poursuite pénale cantonales sont compétentes. Selon l'art. 64, al. 2, l'entreprise peut être condamnée à la place si l'amende ne dépasse pas 50 000 francs et que l'identification des personnes responsables exigerait des mesures d'instruction disproportionnées. Ce n'est pas une amende sur le chiffre d'affaires de l'entreprise et elle n'a pas sa place sur l'échelle en euros ci-dessus.
Qui applique l'AI Act et où une entreprise suisse peut poser ses questions
L'AI Act de l'UE est appliqué par les autorités des États membres, pas par une autorité suisse, et une entreprise suisse a deux endroits pratiques pour poser ses questions : un juriste et l'AI Act Service Desk de la Commission. Selon l'art. 70, par. 1, chaque État membre établit ou désigne comme autorités nationales compétentes au moins une autorité notifiante et au moins une autorité de surveillance du marché ; s'il y en a plusieurs, l'une est désignée comme point de contact unique, et la Commission rend publique la liste de ces points (art. 70, par. 2). La page de la Commission sur les autorités de surveillance du marché au titre de l'AI Act (dernière mise à jour le 7 septembre 2026) indique que la liste est mise à jour en continu et que, pour les points de contact marqués d'un astérisque, la décision nationale de désignation attend encore son adoption définitive. À la date de cette liste, plusieurs États membres n'avaient pas encore désigné définitivement leur point de contact ; si un État membre omet de désigner une autorité, la Commission peut ouvrir une procédure formelle d'infraction.
Les autorités nationales « peuvent fournir des orientations et des conseils sur la mise en œuvre du présent règlement, en particulier aux PME, y compris les jeunes pousses » (art. 70, par. 8) : il s'agit d'une faculté, il n'existe pas de droit à un avis contraignant à l'échelle de l'UE, et toute procédure de décision contraignante est nationale. L'AI Act Service Desk de la Commission propose un outil de vérification de la conformité, qui aide à évaluer si des systèmes d'IA et des modèles d'IA à usage général satisfont aux exigences, et une équipe d'experts à laquelle vous pouvez soumettre des questions, y compris dans votre propre langue. Nous n'avons trouvé aucune indication sur le caractère contraignant de ses réponses ; nous ne les disons donc pas contraignantes. Pour les questions de protection des données, le PFPDT est l'autorité de surveillance suisse.
L'AI Act et la LPD : deux listes, pas une
L'AI Act ne remplace pas le droit de la protection des données : si un outil d'IA traite des données personnelles, la LPD s'applique dans tous les cas, et l'AI Act aussi là où il vous concerne. Le PFPDT écrit que, indépendamment des futures réglementations, les dispositions de protection des données déjà en vigueur doivent être respectées, et que les fabricants, fournisseurs et utilisateurs de systèmes d'IA doivent rendre transparents la finalité, le fonctionnement et les sources de données du traitement basé sur l'IA (PFPDT).
Avant d'utiliser un outil sur des données de clients ou d'employés, il vous faut (notre lecture de la LPD) un contrat de sous-traitance avec le fournisseur (art. 9 LPD), l'information des personnes dont les données entrent dans l'outil, une analyse d'impact relative à la protection des données lorsque le traitement est susceptible d'entraîner un risque élevé (art. 22), et la connaissance de l'endroit où les données sont stockées. Si un outil est censé prendre seul des décisions concernant des personnes, pensez à l'art. 21 LPD (information sur les décisions individuelles automatisées et droit de les faire revoir par une personne). Si vous servez aussi des personnes dans l'UE, le RGPD peut s'appliquer en plus de la LPD ; nous n'évaluons pas dans quels cas. Pour savoir où se trouvent les données de l'entreprise, voir l'article sur la sécurité des données en entreprise, et pour le contenu de la politique de confidentialité d'un site, Politique de confidentialité : ce que la LPD exige.
L'AI Act dans une petite entreprise : liste de contrôle
Dix points ordonnent ce que nous avons décrit plus haut ; c'est notre liste, pas une liste officielle, et elle ne remplace pas une appréciation juridique.
D'abord, la question suisse : votre système d'IA ou ses résultats atteignent-ils l'UE (art. 2, par. 1) ? Sinon, l'AI Act ne s'applique pas et la LPD oui : dans la liste ci-dessous, l'inventaire (1), les contrats (8) et la vérification LPD (9) restent utiles. Si vous proposez un système à haut risque sur le marché de l'UE, il vous faut aussi un mandataire dans l'Union (art. 22 ; pour les modèles d'IA à usage général, art. 54) ; un chatbot ordinaire n'en a pas besoin.
- Recensez les outils et usages de l'IA dans l'entreprise : ce que vous utilisez, qui et pour quoi, sur quelles données.
- Déterminez le rôle pour chaque outil : fournisseur ou déployeur (la section sur les rôles et le diagramme).
- Vérifiez qu'aucun usage n'est interdit, en particulier la reconnaissance des émotions des employés (art. 5).
- Prenez les mesures de l'art. 4 adaptées aux rôles et au risque et consignez-les en interne ; aucun certificat n'est nécessaire.
- Chat et agent : si vous êtes le fournisseur, indiquez qu'il s'agit d'une IA dès le premier message, y compris dans les courriels envoyés par un agent, avec la personne pour le compte de laquelle il agit (art. 50, par. 1 et 5) ; si vous utilisez un outil prêt à l'emploi, vérifiez que le fournisseur le fait.
- Hypertrucages et textes publics : signalement ou, pour les textes, examen de fond par une personne et responsabilité éditoriale assumée ouvertement (art. 50, par. 4).
- Recrutement, évaluation des employés, notation : un plan d'adaptation pour le 2.12.2027 (art. 26).
- Contrats avec les fournisseurs : un contrat de sous-traitance et, si vous êtes vous-même fournisseur d'un système à haut risque, aussi l'accord écrit avec le fournisseur d'outils ou de modèles mentionné à l'art. 25, par. 4.
- Vérification LPD pour chaque usage sur des données personnelles : contrat de sous-traitance (art. 9), information, analyse d'impact lorsque le risque est élevé (art. 22), décisions automatisées (art. 21) ; conservez la vérification effectuée.
- En cas de doute : un juriste, l'AI Act Service Desk de la Commission avec son outil de vérification de la conformité et un contact dans votre langue, et, pour la protection des données, le PFPDT.
FAQ
Questions fréquentes sur l'AI Act
Seulement si l'art. 2, par. 1, est déclenché : si vous proposez un système d'IA à des utilisateurs dans l'UE (fournisseur, art. 2, par. 1, let. a), ou si les résultats de votre système sont utilisés dans l'UE (art. 2, par. 1, let. c). Une entreprise suisse qui utilise l'IA seulement en Suisse n'est pas un déployeur au sens de l'art. 2, par. 1, let. b, qui vise les déployeurs établis dans l'Union. Où passe la limite pour des livrables rédigés avec l'IA et envoyés à des clients de l'UE, les textes que nous avons lus ne le tranchent pas : demandez à un juriste. En Suisse même, la LPD s'applique à l'IA depuis le 1er septembre 2023.
Pas comme déployeur au sens de l'UE, sauf si les résultats sont utilisés dans l'Union. La LPD s'applique dans tous les cas où des données personnelles sont traitées : le PFPDT indique que les utilisateurs ont le droit de savoir si les données qu'ils ont saisies sont traitées pour améliorer des programmes d'auto-apprentissage ou à d'autres fins. Là où l'AI Act vous concerne, une entreprise dont les employés utilisent ChatGPT au travail est un déployeur : l'art. 4 s'applique depuis le 2 février 2025, et la Commission européenne explique qu'aucun certificat n'est nécessaire et qu'il n'est pas obligatoire de mesurer les connaissances des employés.
Pas pour un chatbot ordinaire. L'art. 22 de l'AI Act n'impose aux fournisseurs établis dans des pays tiers de désigner un mandataire dans l'Union que pour les systèmes d'IA à haut risque, et l'art. 54 que pour les modèles d'IA à usage général. L'obligation de l'art. 50 de dire aux utilisateurs qu'ils parlent à une IA s'applique bien, depuis le 2 août 2026, mais sans mandataire.
Seulement là où l'AI Act vous concerne, et pas tous. Selon les lignes directrices de la Commission du 20 juillet 2026, les publicités et descriptions de produits générées par l'IA ne sont pas soumises à l'obligation de signalement des textes, sauf si elles contiennent des affirmations sur, par exemple, la santé, la sécurité des consommateurs ou la durabilité. Vous signalez un hypertrucage, et une photo de produit générée qui montre le produit mieux qu'il n'est peut en être un. Les textes d'intérêt public sont signalés, sauf si une personne les a examinés sur le fond et que la responsabilité éditoriale est publique. Les lignes directrices ne sont pas contraignantes.
L'art. 99 prévoit jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires annuel mondial pour les pratiques interdites, jusqu'à 15 millions d'euros ou 3 % pour la violation, notamment, des art. 26 et 50, et jusqu'à 7,5 millions d'euros ou 1 % pour des informations trompeuses aux autorités. Pour les PME, c'est le plus faible des deux montants qui compte. Dans notre exemple d'une entreprise au chiffre d'affaires supposé de 5 millions de francs, les plafonds sont de 350 000, 150 000 et 50 000 francs ; c'est un maximum, pas une amende attendue. Les plafonds sont en euros parce que la loi les exprime en euros. L'amende suisse distincte de la LPD, jusqu'à 250 000 francs, frappe la personne responsable pour des violations intentionnelles.
Il n'existe pas d'autorité suisse de l'IA qui statue sur la question. Vous pouvez recourir à l'AI Act Service Desk de la Commission, qui propose un outil de vérification de la conformité et, selon la Commission, un contact aussi dans votre propre langue ; nous n'avons trouvé aucune indication que ses réponses soient contraignantes. Pour les questions de protection des données, le PFPDT est l'autorité de surveillance suisse, et un juriste tranche les cas limites.
Mettez-vous en place un chat ou un agent IA ? Concevons-le dès le premier jour avec une mention d'IA, des limites et une personne dans la boucle
Nous laissons la qualification juridique à un juriste : nous construisons le système de façon que les obligations de l'art. 50 puissent être respectées.
Articles connexes
- L'IA en entreprise : par où commencer, ce que ça coûte et ce que dit le droit
L'IA en entreprise : où en sont les entreprises suisses, quand un assistant suffit et quand il faut un agent, ce que ça coûte, la LPD et l'AI Act.
- 1.ChatGPT Business, Copilot ou Gemini pour l’entreprise — forfaits, prix et données
ChatGPT Business, Copilot ou Gemini en Suisse : forfait entreprise, prix en CHF, sous-traitance (nLPD) et ce que votre suite comprend déjà.
- 2.Agent IA en entreprise : ce que c'est et quand il a du sens
Un agent IA est un système où un modèle de langage choisit lui-même ses étapes et ses outils. Quand il a du sens, ce qu'il coûte, la LPD et l'AI Act.
- 1.